
Penetrasyon (Pentest) – Sızma Testi Süreçleri Nelerdir?
İçerikte Neler Var?
Penetrasyon (sızma) testleri, bir kurumun ağ, sistem ve uygulama altyapısına yönelik potansiyel saldırı vektörlerini gerçek saldırgan bakış açısıyla simüle ederek zafiyetleri tespit etme ve riskleri önceden bertaraf etme sürecidir.
Penetrasyon (Pentest) – Sızma Testi Süreçleri
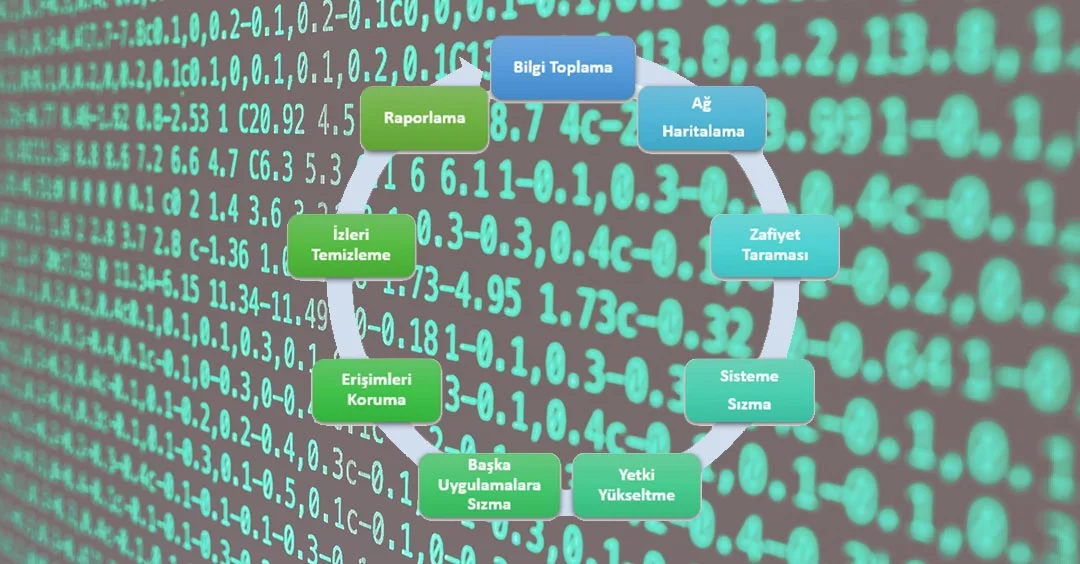
Başarılı ve metodolojik bir sızma testi simülasyonu, standart adımlarla yürütülen 9 temel fazdan oluşur:
Bilgi Toplama (Reconnaissance)
Kuruma ait hedef sistemler hakkında pasif ve aktif istihbarat toplanır. Bir saldırgan kurum hakkında ne kadar fazla bilgiye sahip olursa, sistemlere sızma ihtimali o kadar artar.
Ağ Haritalama (Network Mapping)
Açık portlar, çalışan servisler ve topoloji analiz edilir; saldırı senaryolarının geliştirilmesinde test ekibine rehberlik edecek kapsamlı ağ haritası çıkarılır.
Zafiyet Taraması (Vulnerability Scanning)
Toplanan bilgiler doğrultusunda hedef sistemleri, servisleri ve konfigürasyonları etkileyen bilinen ve bilinmeyen güvenlik açıklarının tespiti yapılır.
Sisteme Sızma (Exploitation)
Tespit edilen güvenlik açıklarından yararlanılarak exploit denemeleri gerçekleştirilir. Başarılı denemelerle hedef sistemde ilk oturum açılarak komuta ve kontrol elde edilir.
Yetki Yükseltme (Privilege Escalation)
Sistemde elde edilen standart kullanıcı yetkileri, root veya domain admin seviyesine yükseltilir; ağ üzerindeki diğer cihazların ele geçirilmesi için yatayda ilerleme (lateral movement) adımları uygulanır.
Diğer Uygulama ve Sistemlere Sızma
Ele geçirilen pivot sunucu üzerinden kurumun iç ağındaki kritik veri tabanlarına, yedekleme alanlarına ve dahili iş uygulamalarına erişim test edilir.
Erişimleri Koruma (Persistence)
Gerçek bir saldırganın sistemde kalıcı olabilmek için kullanabileceği arka kapı ve yöntemler test edilir; elde edilen bulgular kurum güvenliği için kayıt altına alınır.
İzlerin Temizlenmesi (Covering Tracks)
Test esnasında sistemde oluşturulan geçici kullanıcılar, test dosyaları ve log müdahaleleri geri alınarak hedef sistemler ilk ele geçirildiği temiz duruma döndürülür.
Raporlama
Simülasyon boyunca elde edilen tüm kritik bulgular, etki dereceleri ve bunların kapatılması için gerekli teknik çözüm önerileri uluslararası standartlara göre yöneticilere sunulur.
Penetrasyon (Pentest) – Sızma Testi Çeşitleri
Kurumların ihtiyaç duyduğu güvenlik seviyesine göre uygulanan başlıca sızma testi türleri:
SQL Injection, XSS, kimlik doğrulama zafiyetleri, güvenli konfigürasyon eksiklikleri ve web/veritabanı sunucusu açıklarına odaklanır.
Hem yetkili hem yetkisiz iç/dış kullanıcı perspektifinden yerel ağ altyapısını, firewall kurallarını ve veri sızıntısına yol açabilecek yanlış yapılandırmaları inceler.
Kimlik avı (phishing), telefon manipülasyonu ve kurumsal e-posta dolandırıcılığı (BEC) senaryolarıyla personelin farkındalık seviyesini ölçer.
Wi-Fi sinyal sızıntıları, şifreleme zayıflıkları, WLAN bypass denemeleri ve yetkisiz oturum ele geçirme risklerini tespit eder.
iOS ve Android platformlarında çalışan kurumsal mobil uygulamaların kaynak kod, depolama ve API iletişim güvenliğini test eder.
Kurum altyapısının hacimsel veya uygulama katmanlı dağıtık servis dışı bırakma (DDoS) saldırılarına karşı direncini ve kesintisizliğini ölçer.
Sızma testinin en gelişmiş düzeyidir. Gelişmiş kalıcı tehdit (APT) aktörlerini birebir taklit ederek kurumun fiziksel, dijital ve operasyonel savunmasını çok yönlü olarak zorlar. Süreç sonunda sistemler eski haline döndürülür ve ayrıntılı bir tehdit haritası sunulur.
Kullanılan Standartlar ve Metodolojiler
24Solutions güvenlik testleri, hem ulusal mevzuatlara hem de küresel siber güvenlik standartlarına tam uyumlu olarak gerçekleştirilir:
Sistemlerinizi Gerçek Saldırganlardan Önce Test Edin
Sertifikalı etik hacker kadromuzla ağ, web ve mobil varlıklarınızdaki kritik zafiyetleri tespit edelim; aksiyon planınızı birlikte oluşturalım.
Pentest Teklifi Alın