PCI DSS Versiyon 4.0 Geliyor!
İçerikte Neler Var?
Ödeme kartı güvenliği ekosisteminde uzun süredir merakla beklenen PCI DSS v4.0 standardı; hızla evrilen bulut mimarilerini, yeni nesil kimlik doğrulama yöntemlerini ve güncel siber tehdit modellerini kapsayacak şekilde hayata geçiyor.
PCI SSC (Ödeme Kartı Sektörü Güvenlik Standartları Konseyi), v4.0 sürümünü 2022 yılının ilk çeyreğinde resmi olarak yayınlamayı hedeflemektedir. Bu revizyonun kapsamı ve getirdiği yenilikler nedeniyle Konsey, nihai sürüm öncesinde taslağın bir ön izlemesini Katılımcı Kuruluşlar, Nitelikli Güvenlik Değerlendiricileri (QSA) ve Onaylı Tarama Sağlayıcıları (ASV) ile paylaşmaktadır.
Resmi Yayınlama ve Geçiş Takvimi
Paydaşların yeni gereksinimlere uyum sağlamasını kolaylaştırmak amacıyla Konsey kademeli bir takvim izlemektedir:
Paydaş Ön İzlemesi
QSA, ASV ve katılımcı kuruluşlar için v4.0 taslağı ve Değişiklik Özeti dokümanları erişime açıldı.
Resmi Standart Yayını
PCI DSS v4.0 nihai standardı, doğrulama dokümanları ve resmi çeviri paketleri kamuoyu ile paylaşıldı.
QSA ve ISA Eğitimleri
Denetçilerin v4.0 denetimlerini gerçekleştirebilmesi için resmi QSA ve ISA sertifikasyon eğitimleri başladı.
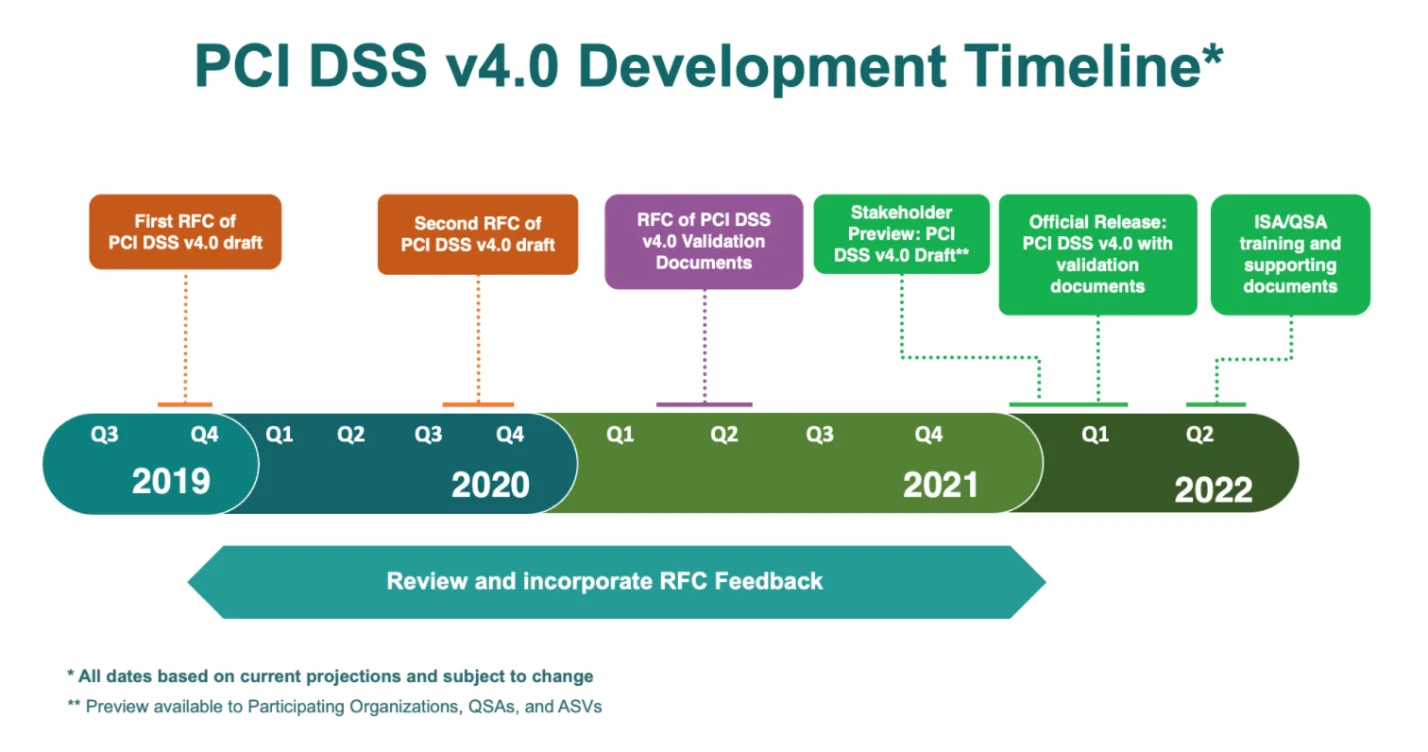 Şekil: PCI SSC Tarafından Yayınlanan Resmi PCI DSS v4.0 Geliştirme Takvimi
PCI DSS v3.2.1’den v4.0’a Geçiş Dönemi
Kuruluşların bir gecede yeni sürüme geçmesi beklenmemektedir. Konsey, operasyonel sürekliliği korumak adına standartlar arasında 18 aylık bir geçiş dönemi tanımlamıştır. Bu süre zarfında mevcut PCI DSS v3.2.1 geçerliliğini korumaya devam edecektir.
18 Aylık Hazırlık Süresi
Bu geçiş penceresi; kuruluşların yeni gereksinimleri analiz etmesine, SAQ (Öz Değerlendirme Anketi), RoC ve AoC şablonlarını revize etmesine ve teknik kontrolleri aşamalı olarak uygulamasına olanak tanır. Sürenin dolmasıyla birlikte v3.2.1 tamamen yürürlükten kalkacak ve v4.0 tek geçerli sürüm olacaktır.
Gelecek Tarihli Gereksinimler (Future-Dated Requirements)
v4.0 standardı ile birlikte sisteme dahil edilen en kritik kavramlardan biri “gelecek tarihli gereksinimler”dir. Kuruluşların büyük altyapı yatırımı veya süreç değişikliği gerektiren maddeleri hemen tamamlaması zorunlu tutulmamaktadır.
Gelecek Tarihli Maddelerin İşleyişi
Belirlenen geçiş tarihine kadar bu yeni kontroller en iyi uygulama (best practice) olarak kabul edilir; denetimlerde zorunlu uygunluk aranmaz. Ancak resmi gelecek tarihine ulaşıldığında (v4.0 yayınından yaklaşık 2,5 – 3 yıl sonra), bu gereksinimler tüm kurumlar için bağlayıcı ve zorunlu hale gelir.
Eski teknolojilerin ("legacy" yapılar) yerini modern kimlik doğrulama, bulut güvenliği ve sürekli izleme süreçlerine bırakacağı PCI DSS v4.0 döneminde, kuruluşların geçiş planlamasını şimdiden başlatması denetim başarılarını güvenceye alacaktır.
PCI DSS v4.0 Geçişinizi Bugünden Planlayın
Altyapınızı yeni v4.0 kontrollerine göre analiz edelim; 18 aylık geçiş penceresini ve gelecek tarihli gereksinimleri kurumunuz için avantaja dönüştürelim.
v4.0 Boşluk Analizi Talep Edin