Kartlı Ödeme Sistemlerinde Güvenlik Neden Önemlidir?
İçerikte Neler Var?
Günümüzde tüketici alışkanlıkları, zamanla gelişen ve değişen teknoloji ve süreçler doğrultusunda çeşitlenerek farklılaştı. Özellikle 1950’lerden bugüne uzanan ve tüketiciye ödeme kolaylığı sağlayan kartlı ödeme sistemlerine geçiş ile birlikte, bu sistemlerdeki güvenlik konusu, bilgisayar korsanları (hackerlar) başta olmak üzere pek çok finans kuruluşu ve şirketin odağı haline geldi.
İlk kez 2006 yılında kartlı ödeme sistemlerinde uluslararası standartları oluşturmak, veri güvenliğini sağlamak, bu yapıdaki paydaşları kontrol etmek, yönetmek ve eğitmek amacıyla American Express, Mastercard, VISA, JCB ve Discover gibi uluslararası ödeme markaları tarafından desteklenen Payment Card Industry Security Standards Council (PCI SSC) kuruldu.
Kartlı Ödeme Sistemlerinde Güvenlik Neden Önemlidir?
Kart sahibi verilerinin güvenliği, tüm ödeme kartı ekosistemini etkiler. Kart sahiplerinin verilerinin çalınması, ihlale uğraması veya kopyalanması, müşterilerin, kartlı ödeme sistemlerini kullanan kurum ve şirketlere olan güvenlerini kaybetmesine sebep olur. Kurum ve şirketlerin güvenilirliklerini kaybetmeleri aşağıdaki sonuçları doğurabilir:
Veri İhlali Nasıl Olur?
Bilgisayar korsanları veya veri hırsızları, hedefledikleri sistemlere sızarak kart sahibi verilerinizi (Kredi Kartı bilgilerini PAN, Son Kullanma Tarihi, Kart Sahibi İsmi) ve hassas kimlik doğrulama verilerinizi alabilirler. Bu sayede kart sahibinin kimliğine bürünebilir, kartı kullanabilir ve kart sahibinin kimliğini çalabilirler.
Aşağıdaki ödeme kartı şemasında kırmızı okla gösterilen her bilgi, hesap verisi olarak ifade edilir. Bu veriler içerisinde yer alan kredi kartı numarası ve son kullanma tarihi ile birlikte kart sahibinin isim soyadı, kurumların tercihi doğrultusunda sadece güçlü bir şekilde şifrelenmiş (encrypted) olarak saklanabilir. Bunun dışında yer alan verilerin hiçbirisi (PIN, CVC gibi), PCI DSS standardında tanımlanmış istisna durumlar dışında asla saklanmamalıdır.
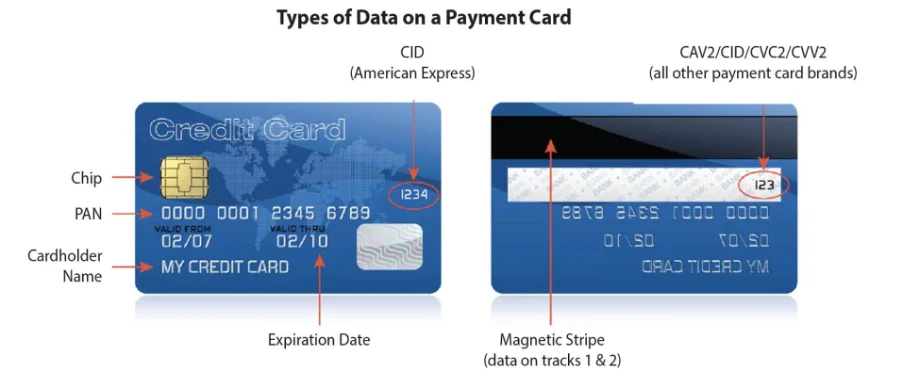 Şema: Ödeme Kartı Bileşenleri ve Korunması Gereken Hassas Veri Alanları
Hassas kart sahibi verileri süreç içerisinde birçok noktadan çalınabilir. Örneğin;
- Güvenliği ihlal edilmiş kart okuyucudan
- Dosya dolabında saklanan kağıttan
- Bir ödeme sistemi veritabanındaki verilerden
- Kimlik doğrulama verilerinin gizli kamera kaydı girişlerinden
- Mağazaların kablosuz veya kablolu ağına gizli erişimden
Güvenli Olması Gereken Yerler Nerelerdir ve Neler Korunmalıdır?
Kart sahibi verileri, satış noktasında alındığı yerde ve ödeme sistemine akarken güvence altına alınmalıdır. Ödeme altyapısı kapsamındaki her uygulamayı, cihaz ve lokasyon gibi düşünebilirsiniz. Güvenliğe yönelik olarak atabileceğiniz ilk adım, kart sahibi verilerini saklamamaktır. Fakat saklama ihtiyacınız olması durumunda güçlü şifreler ve doğru güvenlik yaklaşımlarıyla saklanması çok önemlidir.
Önemli Not: Saklamamak Kapsam Dışı Bırakmaz
Yaygın bir şekilde yanlış olarak bilinen “kredi kartı bilgisini saklamadığınız durumda PCI DSS kapsamına dahil olunmaması” kanısı gerçeği yansıtmaz. Kart verisini saklayıp saklamadığınızdan bağımsız olarak, eğer kart verisini işliyor veya iletiyor/taşıyor iseniz, PCI DSS kapsamında olmanız için yeterli bir nedendir.
Kart sahibi verileri saklanıyorsa, aşağıdaki alanlar hassas bir şekilde korunmalıdır;
Kartlı ödeme sistemleri üzerindeki güvenlik ile ilgili konuşulacak konular bu kadarla sınırlı olmasa da burada bahsettiğimiz konuları göz önünde bulundurarak süreci verimli ve sürdürülebilir bir şekilde yönetmek, önemli ve yararlı olacaktır.
Ödeme Altyapınızı Güvence Altına Alın
Kart verisi işleme ve saklama mimarinizi QSA denetçilerimizle değerlendirin; veri ihlali risklerini sıfıra indirerek uyumluluk süreçlerinizi eksiksiz tamamlayın.
PCI DSS Danışmanlığı Alın